گسترش فناوریهای نوین و اتصال ابزارهای هوشمند به بسترهای ابری، مدیریت دادههای سازمانی را با دگرگونیهای بزرگی همراه کرده است. با افزایش تبادل اطلاعات میان تجهیزات خودکار، پایداری زیرساختهای شبکهای اهمیت دوچندانی پیدا میکند. امنیت اینترنت اشیا نقشی اساسی در حفظ محرمانگی دادهها، پایداری فرآیندها و پیشگیری از نفوذ کدهای مخرب به سامانههای اتوماسیون سازمانی ایفا میکند. آگاهی از سازوکارهای حفاظتی و مقابله با نفوذ غیرمجاز به زیرساختها، برای مدیران فناوری اطلاعات و سازمانهای پیشرو که به دنبال هوشمندسازی مطمئن هستند، یک اولویت پایهای است.
چرا امنیت اینترنت اشیا (IoT Security) اهمیت حیاتی دارد؟
اتصال مداوم صدها حسگر و تجهیز کنترلی به شبکههای محلی و ابری، سطح حمله گستردهای ایجاد میکند. در صورت عدم تعریف سازوکارهای حفاظتی مناسب، مهاجمان سایبری میتوانند با سوءاستفاده از دسترسیهای تأییدنشده، به تجهیزات و اطلاعات آنها دسترسی پیدا کنند یا در عملکرد آنها اختلال ایجاد کنند.
حفاظت از داراییهای دیجیتال و پایداری شبکههای حسگری، از الزامات اجرای مطمئن طرحهای تحول دیجیتال در بخشهای صنعتی و اداری است. توجه به امنیت IoT میتواند احتمال وقوع رخدادهای امنیتی، نشت اطلاعات و خسارتهای ناشی از توقف عملیات را کاهش دهد.
برای آشنایی با IoT و اینکه اینترنت اشیا چیست کلیک کنید.
امنیت داده در اینترنت اشیا و خطر نشت اطلاعات حساس
تجهیزات متصل به شبکه بهطور پیوسته در حال جمعآوری اطلاعات محیطی، آمارهای تولید و دادههای مرتبط با فرآیندهای سازمانی هستند. افشای این اطلاعات میتواند خسارتهای مالی و اعتباری به همراه داشته باشد. پیادهسازی پروتکلهای رمزنگاری مناسب هنگام ارسال اطلاعات، میتواند احتمال رهگیری و سوءاستفاده از دادهها را کاهش دهد.
اختلال در عملکرد فرآیندهای عملیاتی
نفوذ به حسگرها و عملگرهای صنعتی ممکن است به تغییر ناخواسته دستورات کنترلی و توقف خطوط تولید منجر شود. کدهای مخرب میتوانند با ارسال فرامین اشتباه، عملکرد تجهیزات را مختل کنند و در برخی شرایط به تجهیزات آسیب برسانند.
ارتقای امنیت اینترنت اشیا به کاهش این ریسکها و حفظ یکپارچگی فرآیندهای اتوماسیون کمک میکند.
مهمترین چالشهای امنیت اینترنت اشیا و تهدیدات شبکههای سنسوری
شبکههای حسگری بیسیم به دلیل محدودیت منابع پردازشی و مصرف انرژی، ساختاری متفاوت از سرورهای سازمانی دارند. بسیاری از شرکتها در گامهای نخست پیادهسازی اتوماسیون هوشمند با چالشهای اینترنت اشیا در حوزه مدیریت پهنای باند، احراز هویت سنسورها و حفاظت از ارتباطات روبهرو میشوند.
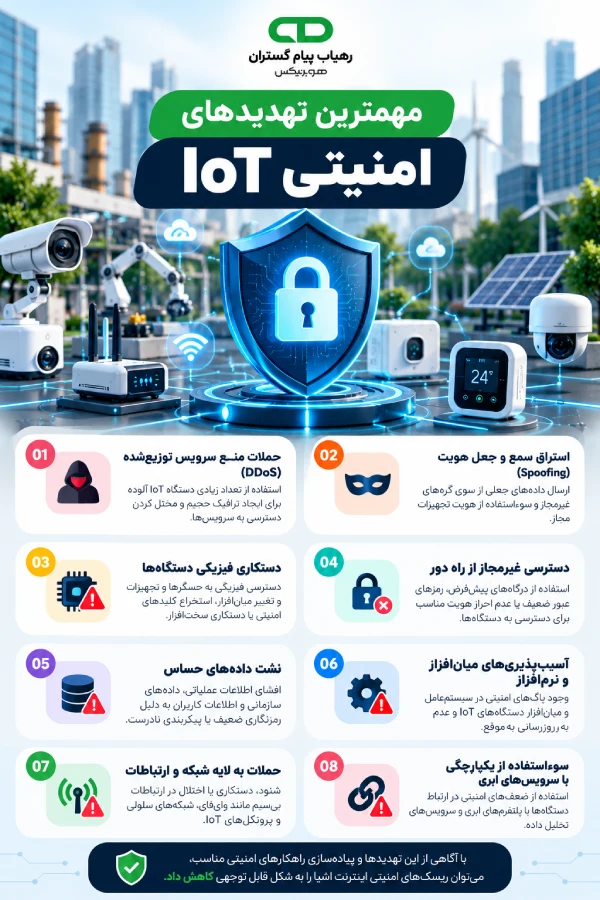
برای تقویت امنیت اینترنت اشیا در سطح زیرساخت، شناخت تهدیدات پیرامون حسگرها اهمیت دارد:
- حملات منع سرویس توزیعشده (DDoS):
مهاجمان میتوانند با آلوده ساختن حسگرها و دستگاههای ناامن، از آنها برای ایجاد حجم بالایی از ترافیک علیه سرورها و سرویسهای هدف استفاده کنند و دسترسی کاربران به خدمات را مختل سازند. - استراق سمع و جعل هویت (Spoofing):
ارسال دادههای جعلی از سوی گرههای غیرمجاز میتواند باعث ایجاد خطا در تحلیل داده و تصمیمگیری سامانههای مرکزی شود. - حملات فیزیکی به سنسورها:
دستکاری مستقیم سختافزار در محیطهای باز یا کارخانهها ممکن است زمینه تغییر میانافزار، استخراج اطلاعات یا سرقت کلیدهای امنیتی دستگاه را فراهم کند. - دسترسی از راه دور بدون اعتبارسنجی:
باز ماندن درگاههای ارتباطی، استفاده از تنظیمات پیشفرض یا ضعف در احراز هویت میتواند مسیر ورود بدافزارها و دسترسیهای غیرمجاز را فراهم کند. - محدودیت رمزنگاری در گرههای کوچک:
محدودیت توان پردازشی و انرژی برخی حسگرها، استفاده از بعضی سازوکارهای رمزنگاری سنگین را دشوار میکند و انتخاب روشهای امنیتی متناسب با منابع دستگاه را ضروری میسازد.
لایههای امنیت در اینترنت اشیا و شبکههای هوشمند
اکوسیستمهای هوشمند از بخشهای مختلفی تشکیل شدهاند و هر لایه، پروتکلها و ریسکهای امنیتی خاص خود را دارد. توجه به امنیت اینترنت اشیا در تمام این سطوح میتواند احتمال حرکت مهاجم میان بخشهای مختلف زیرساخت و دسترسی به سامانههای حساستر را کاهش دهد. استفاده از کنترلهای امنیتی چندلایه نیز امکان ایجاد دفاعی مقاومتر در برابر تهدیدات را فراهم میکند.
امنیت لایه ادراک و سنسورها
این بخش وظیفه جمعآوری دادههای فیزیکی را از طریق حسگرها، برچسبهای شناسایی و محرکها بر عهده دارد. اقدامات حفاظتی در این سطح بر امنیت فیزیکی سختافزار، محافظت از تراشههای ارتباطی و جلوگیری از دستکاری غیرمجاز تجهیزات تمرکز دارد.
امنیت لایه شبکه و انتقال
دادههای جمعآوریشده از طریق درگاههای ارتباطی، وایفای، شبکههای سلولی یا ماهوارهای به مراکز داده ارسال میشوند. اجرای پروتکلهای تبادل امن نظیر TLS و استفاده از ارتباطات رمزنگاریشده در این بخش اهمیت ویژهای دارد.
امنیت لایه کاربرد و سرویسهای ابری
سامانههای ابری، داشبوردهای مدیریتی و پلتفرمهای تحلیل داده در این لایه مستقر هستند. احراز هویت چندعاملی کاربران، کنترل سطوح دسترسی و مدیریت امن نرمافزارها و سرویسها از جمله کنترلهای امنیتی قابل استفاده در این لایه هستند.
آسیبپذیری امنیتی دستگاههای IoT و چالشهای میانافزار
توسعه سریع تجهیزات هوشمند گاهی باعث نادیده گرفتن برخی الزامات امنیتی در فرآیند تولید میشود. استفاده از سختافزارهای فاقد قابلیتهای حفاظتی مناسب میتواند زمینه سوءاستفاده مهاجمان را فراهم کند. ضعف در طراحی بردهای الکترونیکی یا نبود سازوکارهای مناسب برای نگهداری امن کلیدها و اطلاعات حساس نیز ممکن است دستکاری میانافزار دستگاهها را آسانتر کند. شناخت آسیبپذیریهای اینترنت اشیا در هنگام انتخاب تجهیزات، به سازمانها کمک میکند محصولات را با توجه بیشتری به الزامات امنیتی و استانداردهای فنی ارزیابی کنند.
از سوی دیگر، ارسال بستههای بهروزرسانی میانافزار به هزاران گره پراکنده در مناطق جغرافیایی گوناگون، اقدامی پیچیده است. قطعی شبکه هنگام بهروزرسانی یا عدم پشتیبانی دستگاه از ارتقای امن و خودکار از راه دور، میتواند سیستمها را در برابر آسیبپذیریهای شناختهشده در معرض ریسک قرار دهد.
به همین دلیل، مدیریت چرخه بهروزرسانی، توزیع پچهای امنیتی و بررسی مستمر نرمافزار و میانافزار، از اجزای مهم حفظ امنیت دستگاههای IoT محسوب میشوند.
بهترین راهکارهای افزایش امنیت اینترنت اشیا
ارتقای تابآوری سایبری در پروژههای مبتنی بر دستگاههای متصل، نیازمند رویکردی ساختاریافته و متناسب با سطح ریسک سازمان است. شناسایی داراییها، کنترل دسترسی، پایش ترافیک و مدیریت بهروزرسانیها از جمله اقداماتی هستند که میتوانند احتمال نفوذ و دامنه اثر رخدادهای امنیتی را کاهش دهند. مراحل زیر یک مسیر کلی برای ارتقای امنیت اینترنت اشیا ترسیم میکنند:
- ارزیابی جامع ریسک و نقشهبرداری داراییها:
شناسایی دقیق تمام دستگاههای متصل، حسگرها، درگاههای ورودی و خروجی و مسیرهای تبادل داده در گام نخست انجام میشود. - جداسازی شبکههای اداری از تجهیزات هوشمند:
با تقسیمبندی شبکه و ایجاد بخشهای تفکیکشده، میتوان احتمال گسترش آلودگی یا دسترسی غیرمجاز از تجهیزات IoT به بخشهای حساس مالی و اداری را کاهش داد. - تغییر رمزهای عبور پیشفرض و تقویت احراز هویت:
جایگزینی گذرواژههای پیشفرض با رمزهای عبور پیچیده و یکتا و استفاده از روشهای احراز هویت قوی در موارد پشتیبانیشده، سطح امنیت دسترسی به تجهیزات را افزایش میدهد. - پیادهسازی ارتباطات رمزنگاریشده:
استفاده از رمزنگاری مناسب برای دادههای در حال انتقال میان گرههای محلی، درگاهها و سرورهای مرکزی میتواند خطر استراق سمع و دستکاری دادهها را کاهش دهد. - استقرار فرآیند مدیریت پچ و بهروزرسانی:
پایش نسخههای میانافزار، بررسی آسیبپذیریهای منتشرشده و توزیع بهموقع بهروزرسانیهای امنیتی، بخش مهمی از مدیریت چرخه عمر دستگاههای متصل است.
مقایسه امنیت سنتی و رویکردهای مدرن امنیت IoT
محیطهای IoT به دلیل تعداد زیاد دستگاهها، تنوع سختافزار، ارتباطات ماشینبهماشین و تغییر مداوم وضعیت شبکه، الزامات امنیتی متفاوتی نسبت به زیرساختهای سنتی فناوری اطلاعات دارند. در نتیجه، در کنار کنترلهای سنتی شبکه، استفاده از کنترلهای هویتی، پایش مستمر و دفاع چندلایه اهمیت بیشتری پیدا میکند. جدول زیر برخی تفاوتهای این دو رویکرد را نشان میدهد:
| شاخص امنیتی | رویکرد سنتی فناوری اطلاعات | رویکردهای مدرن در IoT |
|---|---|---|
| محدوده تمرکز | تمرکز بیشتر بر مرز شبکه و سرورهای مرکزی | دفاع لایهای و کنترل امنیت در سطح دستگاه، شبکه و سرویس |
| روش مدیریت هویت | نام کاربری و گذرواژه کاربران | استفاده از هویت دستگاه، گواهی دیجیتال و سایر سازوکارهای احراز هویت |
| روش بهروزرسانی | بهروزرسانی دستی یا متمرکز نرمافزارهای کلاینت | مدیریت از راه دور و توزیع کنترلشده بهروزرسانی میانافزار |
| تحلیل تهدیدات | بررسی لاگها و پایش شبکه | پایش مستمر، تحلیل رفتار و شناسایی ناهنجاریها |
| مدل دسترسی | مدلهای مبتنی بر مرز شبکه | امکان استفاده از اصول اعتماد صفر (Zero Trust) و اعتبارسنجی مستمر |
پروتکلها و استانداردهای امنیتی IoT در انتقال داده
انتقال مطمئن دادهها میان پایگاههای سازمانی، تجهیزات و درگاههای هوشمند به انتخاب پروتکلها و کنترلهای فنی متناسب با معماری سیستم نیاز دارد. آگاهی از چالشهای اینترنت اشیا در بسترهای تبادل داده، اهمیت انتخاب فناوریهای امنیتی مناسب را نشان میدهد. بسته به نوع دستگاه، معماری شبکه، محدودیت منابع و سطح ریسک، فناوریها و چارچوبهای زیر میتوانند در طراحی امنیتی مورد توجه قرار گیرند:
- TLS 1.3:
برای ایجاد ارتباط رمزنگاریشده میان سامانههایی که از این نسخه پشتیبانی میکنند و کاهش خطر شنود یا دستکاری دادههای در حال انتقال. - MQTT همراه با TLS:
MQTT پروتکلی سبک و پرکاربرد در سناریوهای IoT است و استفاده از TLS و کنترل دسترسی مناسب میتواند امنیت ارتباطات آن را افزایش دهد. - AES-256:
یکی از گزینههای رمزنگاری متقارن است که بسته به معماری سیستم و نحوه مدیریت کلیدها میتواند برای حفاظت از دادههای حساس مورد استفاده قرار گیرد. - OAuth 2.0:
چارچوبی برای اعطای دسترسی محدود و مبتنی بر توکن است که در معماریهای مناسب میتواند برای کنترل دسترسی میان سرویسها و برنامههای کاربردی استفاده شود. - ISO/IEC 27400:
استانداردی شامل راهنماها و ملاحظات مرتبط با امنیت و حریم خصوصی در اینترنت اشیا است که میتواند در طراحی و ارزیابی کنترلهای امنیتی IoT مورد توجه سازمانها قرار گیرد.
نقش هوش مصنوعی در امنیت اینترنت اشیا و شناسایی ناهنجاریها
حجم بالای دادههای ارسالی از سوی حسگرها، بررسی دستی تمام ترافیک شبکه را دشوار میکند. الگوریتمهای یادگیری ماشین و راهکارهای هوش مصنوعی میتوانند با تحلیل الگوهای رفتاری دستگاهها و حسگرها، برخی انحرافهای مشکوک مانند افزایش غیرعادی ترافیک یا تغییر در الگوی ارسال پیامها را شناسایی کنند. استفاده از چنین ابزارهایی میتواند به حرکت از پایش صرفاً واکنشی به سمت شناسایی سریعتر تهدیدات و واکنش پیشگیرانهتر کمک کند.
در کنار پایش هوشمند، ابزارهای خودکار ارزیابی امنیت میتوانند فرآیند شناسایی برخی آسیبپذیریها را تسریع کنند. شبیهسازی کنترلشده سناریوهای حمله و ارزیابی امنیتی زیرساخت، به تیمهای فنی کمک میکند نقاط ضعف احتمالی را پیش از سوءاستفاده مهاجمان شناسایی کنند.
با این حال، استفاده از هوش مصنوعی جایگزین کنترلهای پایه امنیتی، مدیریت آسیبپذیری و ارزیابی تخصصی امنیت نیست و باید بهعنوان بخشی از یک معماری دفاعی چندلایه مورد استفاده قرار گیرد.
سخن پایانی: هوشمندسازی امن و یکپارچه سازمانی با هوبرنیکس
پیادهسازی راهکارهای اتصال هوشمند بدون در نظر گرفتن الزامات امنیتی میتواند سرمایهگذاریهای دیجیتال سازمانها را با ریسکهای جدی مواجه کند. ارتقای امنیت اینترنت اشیا نیازمند ترکیبی از ارزیابی ریسک، معماری امن، کنترل دسترسی، رمزنگاری، مدیریت بهروزرسانیها و پایش مستمر داراییها است.
هوبرنیکس (رهیاب پیام گستران) با تمرکز بر راهکارهای هوشمندسازی، ارتباطات سازمانی و بسترهای تبادل داده، میتواند متناسب با نیازها و الزامات فنی کسبوکارها در طراحی و توسعه راهکارهای سازمانی مشارکت کند. در پروژههای مرتبط با اینترنت اشیا، توجه به الزامات امنیتی از مرحله طراحی تا استقرار و نگهداری، یکی از مؤلفههای مهم ایجاد زیرساختی پایدار و قابل اتکا است.
سوالات متداول درباره امنیت اینترنت اشیا
چگونه میتوان ریسک حملات باتنت به حسگرهای هوشمند را کاهش داد؟
تغییر گذرواژههای پیشفرض کارخانهای، غیرفعالکردن سرویسها و پورتهای غیرضروری، محدودسازی دسترسیها و بهروزرسانی مداوم میانافزار میتواند احتمال آلوده شدن تجهیزات و استفاده از آنها در شبکههای باتنت را کاهش دهد.
آیا استفاده از مدل اعتماد صفر (Zero Trust) برای شبکههای IoT مؤثر است؟
اصول اعتماد صفر بر احراز هویت و مجوزدهی مستمر کاربران، دستگاهها و سرویسها و محدود کردن سطح دسترسی تأکید دارد. بهکارگیری این اصول متناسب با معماری شبکه میتواند به کاهش ریسک دسترسی غیرمجاز و حرکت جانبی مهاجم در زیرساخت کمک کند.
تفاوت رمزنگاری دادهها در حال سکون و در حال انتقال چیست؟
رمزنگاری دادههای در حال انتقال از اطلاعات هنگام جابهجایی در شبکه محافظت میکند، در حالی که رمزنگاری دادههای در حال سکون برای حفاظت از اطلاعات ذخیرهشده در حافظه دستگاه، سرور یا سایر رسانههای ذخیرهسازی به کار میرود.
نشانههای احتمالی هک شدن یک دستگاه متصل چیست؟
افزایش غیرعادی ترافیک شبکه، تغییرات غیرمنتظره در عملکرد دستگاه، برقراری ارتباط با مقصدهای ناشناس، افزایش مصرف منابع یا قطع مکرر ارتباط میتوانند از نشانههای احتمالی یک رخداد امنیتی باشند. با این حال، مشاهده هر یک از این موارد بهتنهایی اثباتکننده نفوذ نیست و برای تشخیص قطعی باید لاگها، ترافیک شبکه و وضعیت دستگاه بهصورت تخصصی بررسی شوند.

